Le risque : des failles publiées, donc connues des attaquants
Le cœur de PrestaShop et les modules installés reçoivent régulièrement des correctifs de sécurité. Chaque faille corrigée est publiée sous une référence CVE, un identifiant public de vulnérabilité. Une fois publiée, elle est connue de tous, y compris des attaquants. Une boutique qui garde une version vulnérable reste exposée.
Suivre ces publications à la main pour chaque module est difficile. Le scanner de Sentinel fait cette vérification pour vous.
Ce que fait le scanner Sentinel
- Sentinel relève la version de PrestaShop, la version de PHP et la liste des modules installés, avec leur version et leur état.
- Ces informations partent en HTTPS vers l’API Sentinel, qui les compare à sa base de vulnérabilités connues.
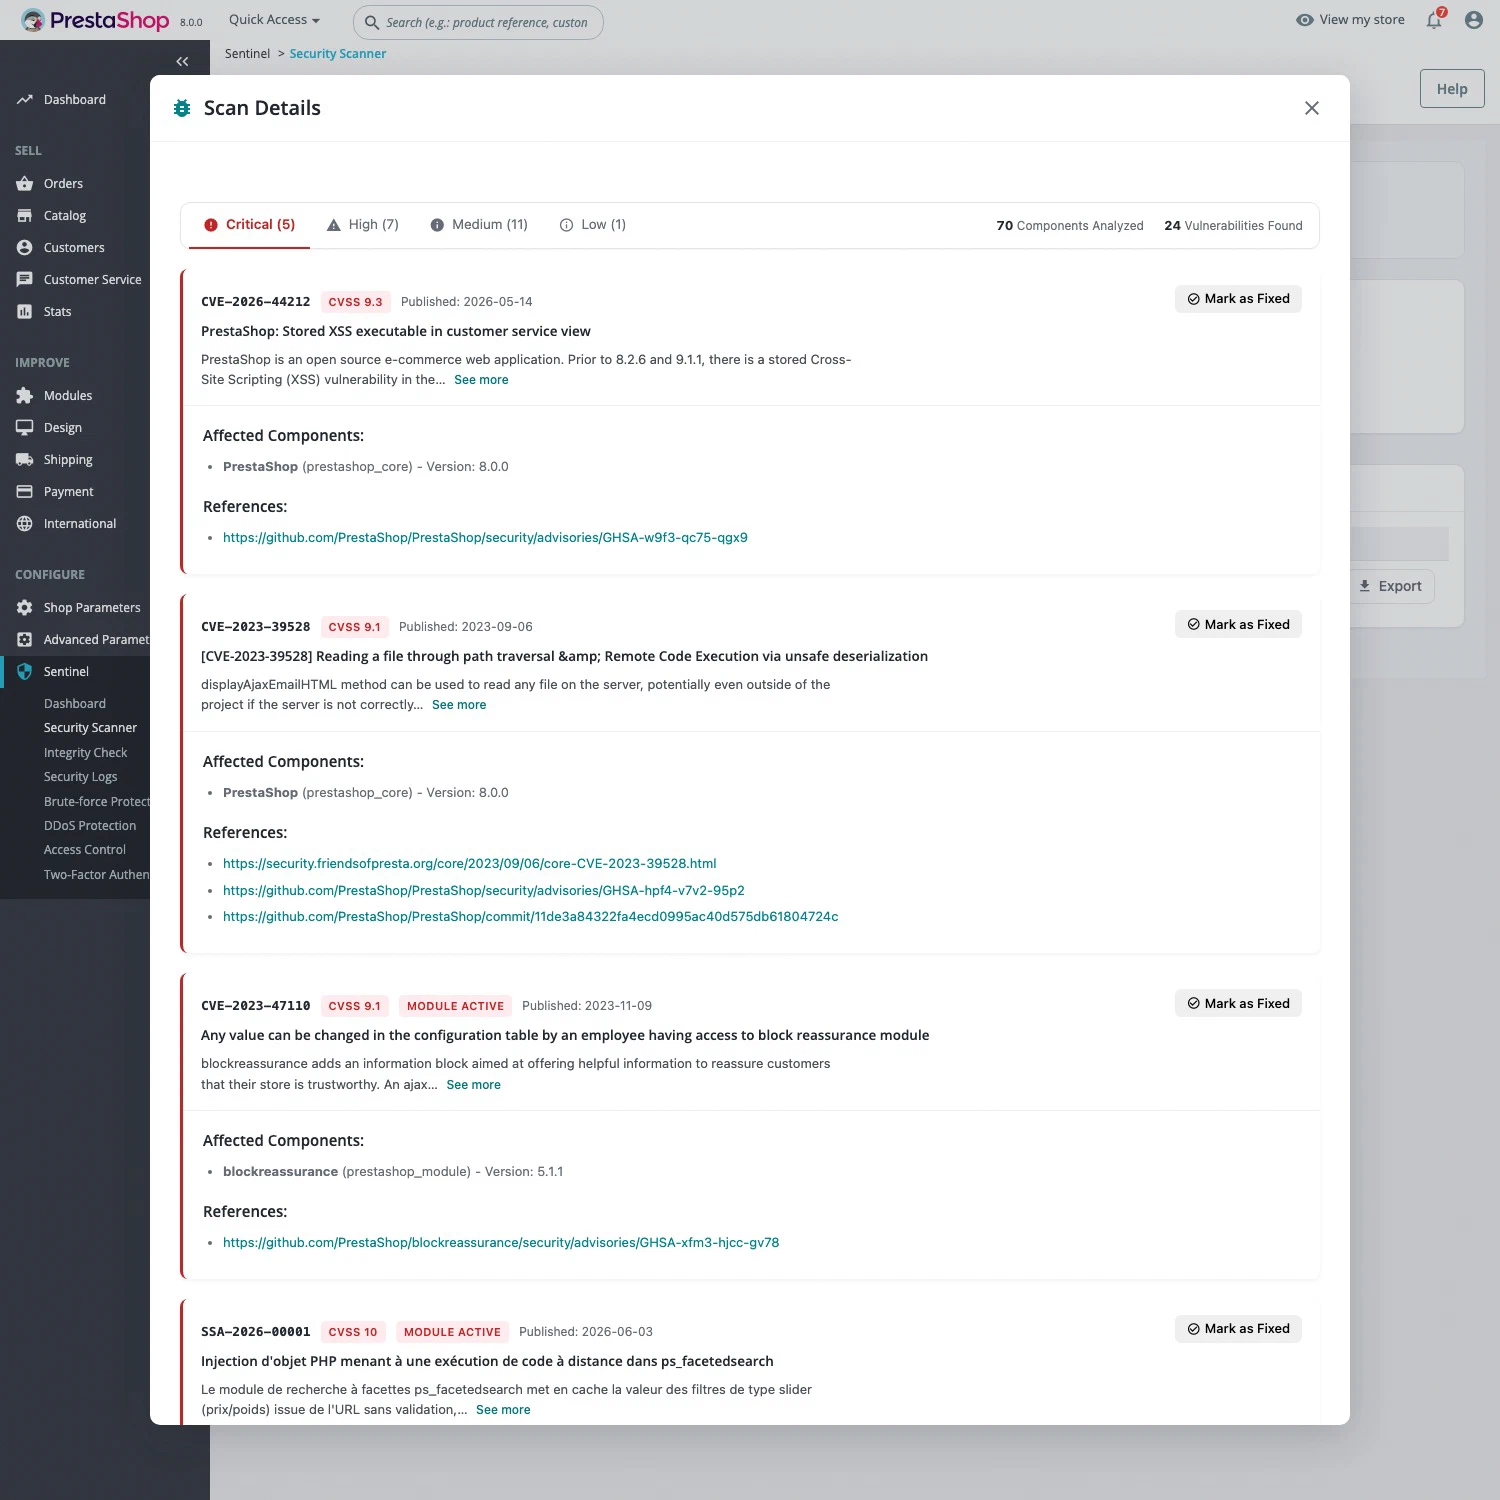
- Le rapport classe chaque faille par sévérité : Critique, Élevée, Moyenne ou Faible.
Pour chaque vulnérabilité, le rapport donne la référence CVE, le score de gravité CVSS, la date de publication, les composants et versions affectés, et des liens de référence. L’historique conserve tous les scans. Une faille corrigée à la main peut être marquée comme telle, et les résultats s’exportent en CSV, JSON ou TXT.
Aucune donnée client ni aucune transaction n’est transmise : seulement des numéros de version.
Free ou Pro ?
| Free | Pro | |
|---|---|---|
| Analyse du cœur et des modules, sévérité, CVE et CVSS | Oui | Oui |
| Nombre de scans | 1 par 24 h | Illimité |
| Vulnérabilités couvertes | Publiées depuis plus de 30 jours | Toutes, y compris le jour même |
| Historique, export et marquage « corrigée » | Oui | Oui |
| Scan quotidien automatique et rapport par e-mail | Non | Oui |
Sentinel Pro coûte 29,90 € HT par mois et par installation, sans engagement. Voir les tarifs.
Lancer un premier scan
- Installez Sentinel : le module fonctionne de PrestaShop 1.7.7 à 9.2, avec PHP 7.2 à 8.5.
- Dans le back-office, ouvrez Sentinel > Scanner de sécurité et cliquez sur Lancer un scan.
- Traitez d’abord les failles critiques et élevées : mettez à jour le module, ou désactivez-le en attendant un correctif. Supprimez les modules vulnérables que vous n’utilisez plus.
- Relancez un scan pour vérifier le résultat.
En ligne de commande, sentinel:scan lance le même scan, --history affiche l’historique et --json produit un résultat exploitable par un script.
Ce que le scanner ne fait pas
- Il ne voit que les failles connues et publiées. Une faille encore inconnue, ou propre à un développement sur mesure, n’apparaît pas.
- Il ne corrige rien. La mise à jour du module ou de PrestaShop reste à faire.
- Il ne détecte pas un fichier piraté. C’est le rôle du contrôle d’intégrité.
- Il ne bloque pas les attaques. En attendant un correctif, le pare-feu applicatif de Sentinel Pro bloque les tentatives d’exploitation connues des modules.
- Il a besoin d’Internet. Le serveur doit pouvoir joindre l’API Sentinel ; sans elle, le scan échoue mais la boutique continue de fonctionner.