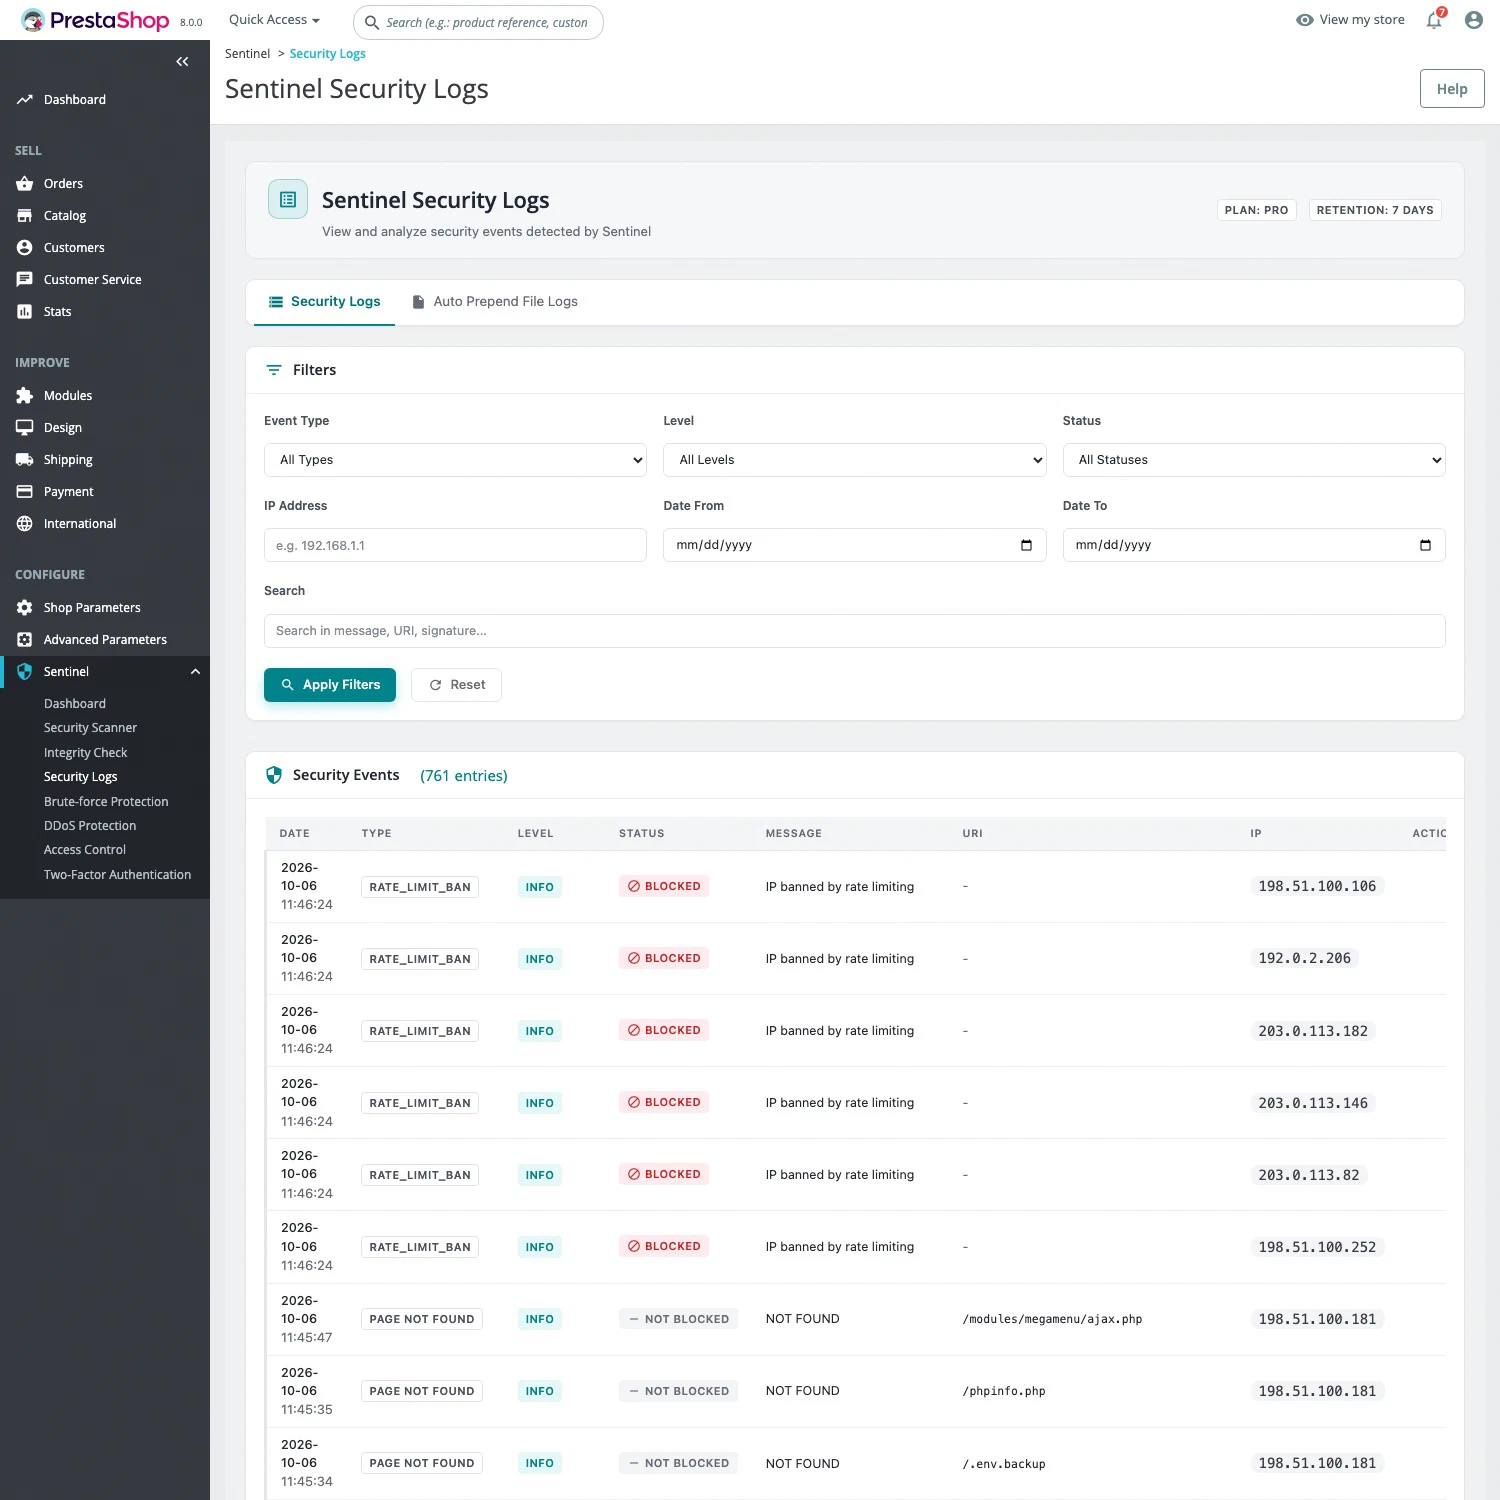
Journaux de sécurité PrestaShop et tableau de bord

Pour savoir ce qui se passe sur une boutique PrestaShop, il faut journaliser les échecs de connexion, les requêtes sensibles et les accès bloqués, puis pouvoir les filtrer. Les journaux de sécurité de Sentinel, inclus dans la version Free, enregistrent ces événements sur votre serveur en masquant les mots de passe et les jetons, et les résument dans un tableau de bord ; Sentinel Pro y ajoute les attaques bloquées et les bannissements.

Free & ProInclus dans Free, étendu avec Pro

Mis à jour le 9 novembre 2026

Retrouvez les événements et leur contexte.

Un tableau de bord Sentinel et un widget PrestaShop résument les événements. Les journaux permettent d’examiner les requêtes, les accès bloqués et l’activité de connexion.

  • Free : échecs de connexion, requêtes sensibles, 404, accès BO bloqués et événements 2FA
  • Pro : accès directs aux fichiers PHP, avec Auto Prepend
  • Pro : attaques détectées et bans brute-force / anti-DDoS
  • Filtres par date, IP, type, sévérité et statut ; données sensibles masquées

Rotation quotidienne des journaux, conservation de 7 jours. Consultation en back-office ou via sentinel:logs.

Pourquoi tenir un journal de sécurité

Après un incident, les premières questions sont toujours les mêmes : que s’est-il passé, depuis quelle adresse, à quelle heure, sur quelle page ? Sans journal, impossible d’y répondre. Au quotidien, les journaux de sécurité font aussi ressortir les signaux à surveiller : une adresse qui accumule les échecs de connexion, des pages introuvables demandées en série, des accès directs à des fichiers PHP de modules.

Ce que Sentinel enregistre

Dès l’installation, sans réglage, Sentinel Free enregistre :

  • les échecs de connexion au back-office, avec l’adresse e-mail essayée ;
  • les requêtes de modification (POST, PUT, PATCH, DELETE) et leur contenu ;
  • les pages introuvables (404) ;
  • les accès au back-office refusés par le filtrage par adresse IP ;
  • les événements de double authentification qui demandent attention, comme un code refusé ou une passkey peut-être clonée.

Sentinel Pro ajoute les accès directs aux fichiers PHP grâce à la couverture étendue (Auto Prepend), avec le nom, la taille et le type des fichiers envoyés, ainsi que les attaques détectées par le pare-feu applicatif et les bannissements de l’anti-brute-force et de l’anti-DDoS. Chaque événement garde son contexte : adresse IP, URL, méthode, navigateur et date. Les mots de passe, jetons, clés et données bancaires sont masqués avant l’écriture.

Consulter les événements

La page Sentinel > Journaux de sécurité filtre les événements par date, adresse IP, type, sévérité et statut. La colonne Statut indique si la requête a été bloquée ou seulement enregistrée, et chaque événement s’ouvre dans une fenêtre de détails.

Le tableau de bord Sentinel résume l’activité : score de sécurité, nombre d’événements, d’attaques détectées, d’échecs de connexion et de pages non trouvées, adresses IP les plus suspectes, activité récente, état de chaque protection et liste des actions restantes. Chaque chiffre ouvre les événements correspondants. Un widget reprend l’essentiel sur le tableau de bord de PrestaShop. Depuis le serveur, la commande sentinel:logs donne accès aux mêmes événements.

Free ou Pro

Les journaux et le tableau de bord sont inclus dans Sentinel Free, sans limite de durée. Pro, à 29,90 € HT par mois et par installation sans engagement, ajoute les événements d’attaque et de bannissement, ainsi que les cartes anti-brute-force, anti-DDoS et dernier contrôle d’intégrité du tableau de bord. Le détail est sur la page Free ou Pro.

Limites

Les journaux sont conservés sept jours : pour garder une trace plus longue, archivez-les ailleurs, par exemple avec la sortie JSON de sentinel:logs. Sentinel n’enregistre pas toutes les visites, seulement les événements de sécurité listés ci-dessus ; les journaux de votre serveur web restent la référence pour le trafic complet. En Free, un journal constate mais ne bloque rien : le blocage des attaques relève du pare-feu applicatif de Pro. Les journaux restent sur votre serveur.

Retours d’expérience

Après un incident, ils ont su ce qui s’était passé.

Des boutiques qui se sont appuyées sur Sentinel pour comprendre une attaque, au lieu de redémarrer dans le flou.

Sentinel n’a pas seulement « loggé » : il nous a donné la matière pour comprendre et prouver le déroulement de l’incident.

Lire le témoignage complet

Après des signaux inhabituels sur V&C, nous avions besoin de comprendre ce qui s’était réellement passé, et pas seulement de constater des symptômes. Sans une vision fine du trafic applicatif, nous aurions été dans le flou : les journaux web seuls ne nous auraient pas permis de reconstituer la chaîne des événements.

Sentinel a été déterminant : il a enregistré et conservé ce qui nous manquait le plus — notamment le contenu des requêtes en POST — ce qui nous a permis de tracer l’incident dans le temps, d’identifier l’enchaînement des actions et de distinguer la reconnaissance, les tentatives infructueuses et l’étape critique. Cette traçabilité a rendu l’analyse crédible et actionnable : nous savions quoi traiter en priorité côté remédiation, au lieu de procéder à l’aveugle.

En bref, Sentinel n’a pas seulement « loggé » : il nous a donné la matière pour comprendre et prouver le déroulement de l’incident, ce qui a fait toute la différence face à une situation de sécurité sérieuse.

V&CCommerce en ligne · France

Nous avons une vision claire de l’incident et une suite à donner — pas seulement un redémarrage dans le flou.

Lire le témoignage complet

Notre boutique est passée en page blanche vitrine et back-office : situation très tendue.

L’enquête nous a donné l’essentiel : une chronologie en deux temps (présence discrète, puis exploitation brutale), ce qui a évité de croire à une simple panne. Malgré des trous dans les journaux, le croisement avec des sauvegardes datées a permis de choisir une restauration pertinente. Un contrôle après remise en ligne a confirmé que le site était revenu à un état sain, avec des actions concrètes pour refermer les failles.

Nous avons une vision claire de l’incident et une suite à donner — pas seulement un redémarrage dans le flou.

Boutique e-commerceTémoignage anonymisé · France

Merci pour toute votre aide, c’est grâce à vos logs que j’ai pu découvrir l’origine du hack. Un grand merci pour votre disponibilité.

F. Garcia

FAQ

Questions sur
cette fonctionnalité.

Toutes les questions
Combien de temps les journaux sont-ils conservés ?

Sept jours. Un nouveau journal est ouvert chaque jour et les plus anciens sont supprimés automatiquement.

Les mots de passe apparaissent-ils dans les journaux ?

Non. Sentinel remplace par des étoiles les mots de passe, jetons, clés, numéros de carte, codes CVV, IBAN et autres champs sensibles avant d’écrire l’événement.

La version gratuite enregistre-t-elle les attaques ?

Free enregistre les échecs de connexion, les requêtes de modification, les pages introuvables, les accès bloqués au back-office et les événements de double authentification. Les accès directs aux fichiers PHP (couverture étendue), la détection des attaques par signatures, leur blocage et leur journalisation font partie de Sentinel Pro.

Peut-on lire les journaux sans passer par le back-office ?

Oui. La commande sentinel:logs affiche les événements depuis le serveur, avec des filtres par type, sévérité, adresse IP et dates, et une sortie JSON.

Commencez par sécuriser vos accès

Installez Sentinel.
La 2FA est déjà incluse.

Télécharger gratuitement

Sans abonnement pour la version Free · PrestaShop 1.7.7 – 9.2

Comment l’installer