Pourquoi protéger le back-office par un second facteur
Le back-office PrestaShop donne accès aux commandes, aux données clients, aux modules et à la configuration de la boutique. Un mot de passe volé, réutilisé sur un autre site ou deviné suffit pour y entrer.
Avec la double authentification, la connexion demande une seconde preuve après le mot de passe : un code temporaire, une passkey ou une clé physique. Un mot de passe seul ne suffit plus. Après six codes erronés d’affilée, Sentinel bloque l’adresse qui tente de se connecter et enregistre la tentative.
Ce que fait Sentinel
- Trois méthodes au choix. Une application TOTP (un code à six chiffres qui change toutes les trente secondes), une passkey (l’empreinte, le visage ou le code PIN qui déverrouille déjà l’ordinateur ou le téléphone) ou une clé de sécurité FIDO2 branchée en USB ou approchée en NFC.
- Dix codes de secours à usage unique, affichés une seule fois, pour se connecter sans téléphone.
- Des appareils de confiance, désactivés à l’installation : l’administrateur fixe une durée de 0 à 90 jours, et chaque employé peut révoquer ses appareils.
- Une trace dans les journaux de sécurité : codes erronés, codes de secours utilisés, connexions depuis un appareil de confiance.
Le QR code de l’application est dessiné par le navigateur : rien n’est envoyé à un service extérieur pendant la configuration, et la boutique conserve le secret chiffré.
Imposer la double authentification à l’équipe
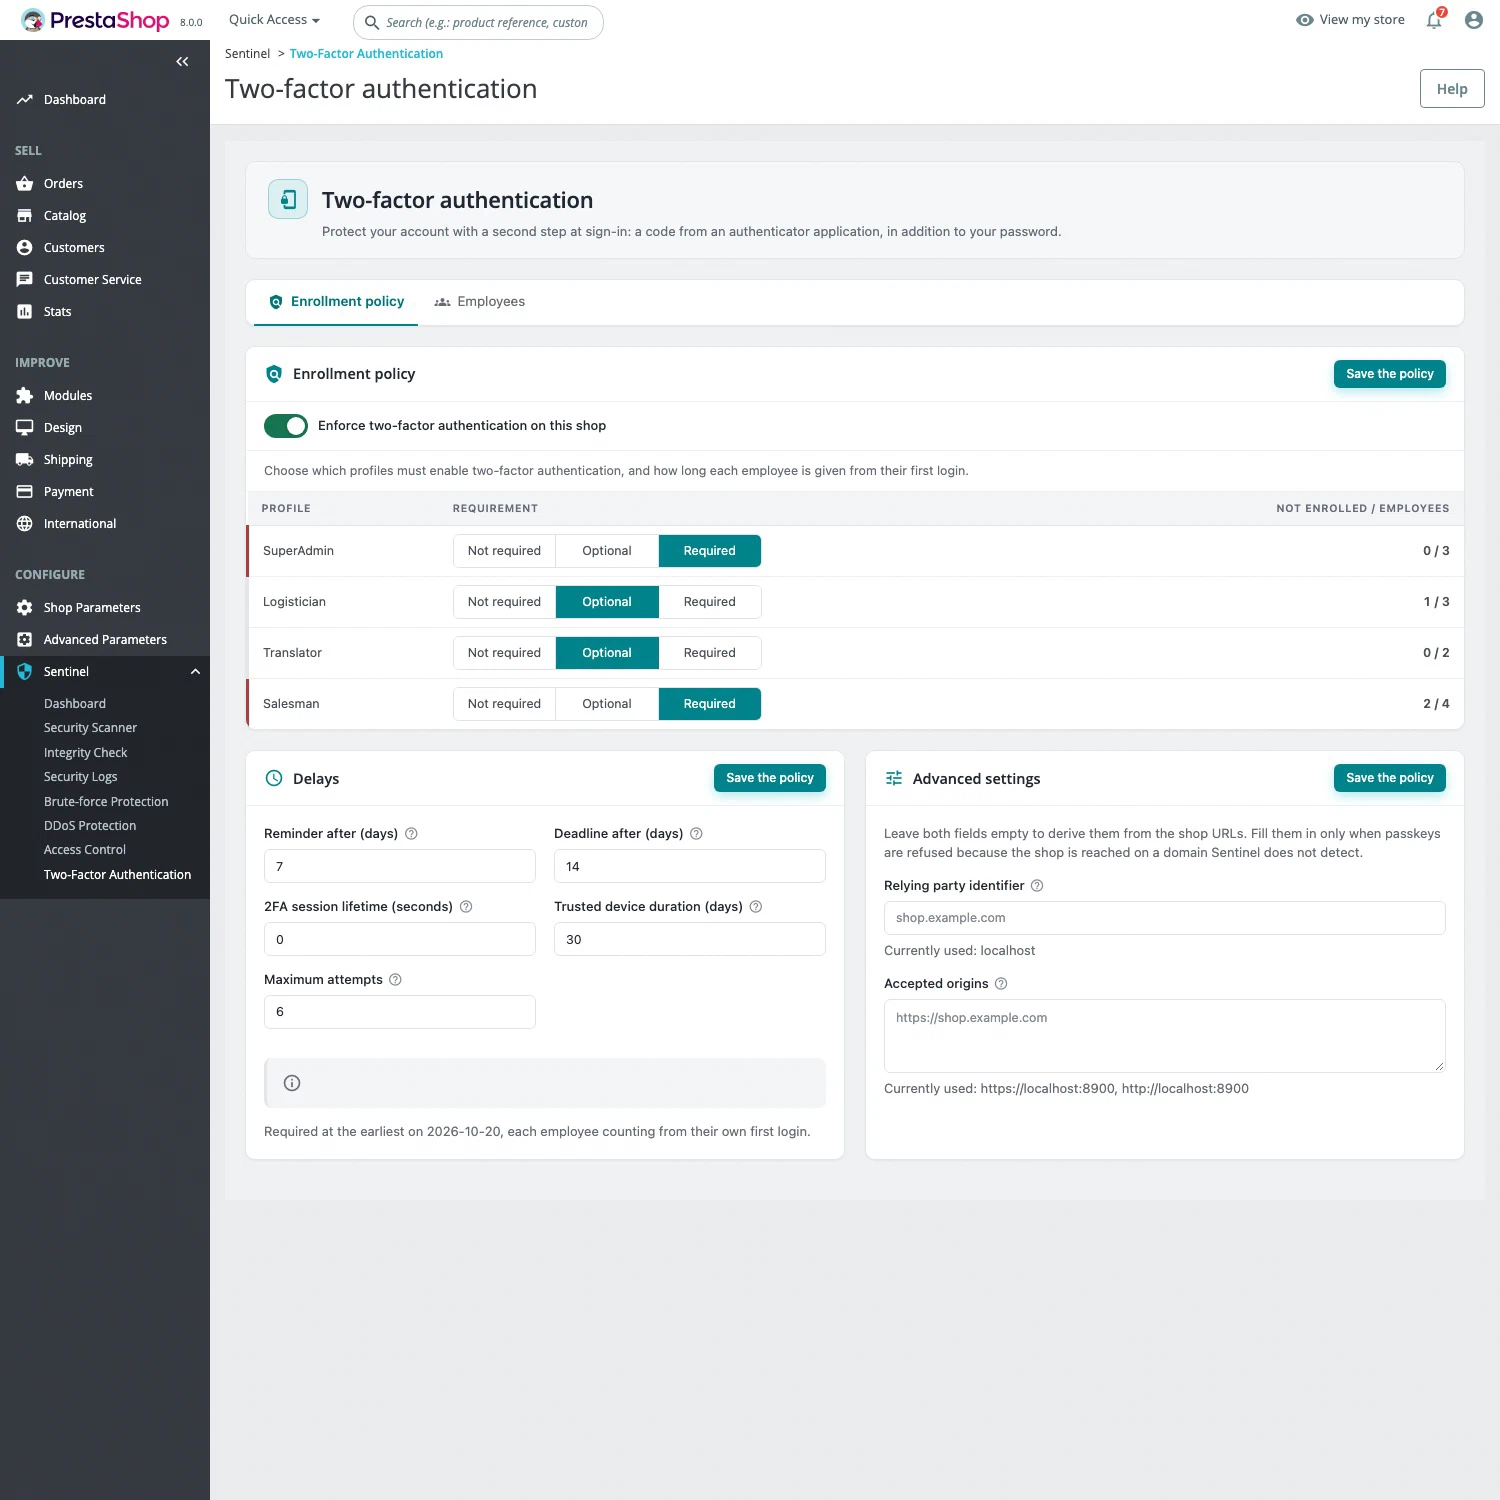
Dans Sentinel, chaque profil d’employé reçoit une obligation : Non requise, Facultative ou Requis. Un employé concerné voit d’abord un bandeau, puis un écran de rappel après 7 jours, puis l’enrôlement devient obligatoire après 30 jours. Ces délais se règlent, et le compte à rebours démarre pour chaque employé à sa première connexion.
L’onglet Employés montre qui est protégé, avec quelles méthodes, et qui est en retard. Un SuperAdmin peut y révoquer les méthodes, les sessions ou les appareils d’un employé, forcer un nouvel enrôlement ou accorder une dérogation temporaire. Un employé sans aucun droit sur le menu Sentinel peut quand même s’enrôler.
Free ou Pro ?
La double authentification est entièrement gratuite : méthodes, codes de secours, appareils de confiance, politique par profil et suivi de l’équipe sont inclus dans Sentinel Free. Sentinel Pro ajoute d’autres protections, comme le pare-feu applicatif ou l’anti-brute-force, mais rien n’est retiré à la double authentification en Free.
Mise en place
- Installez Sentinel sur votre boutique PrestaShop 1.7.7 à 9.2 (compatibilité).
- Chaque employé ouvre son profil, clique sur Configurer la double authentification, puis Ajouter une méthode, et suit l’assistant.
- Il télécharge ou imprime ses dix codes de secours.
- Pour l’imposer, un administrateur règle les profils et les délais dans Sentinel > Configuration, onglet Double authentification.
Limites à connaître
- Pendant la période de grâce, un employé concerné se connecte encore avec son seul mot de passe : le délai prévient, il ne protège pas.
- Sur un appareil de confiance, le mot de passe seul suffit jusqu’à l’expiration ou la révocation. Réservez cette option aux appareils personnels.
- Une passkey est liée au domaine du back-office : sur plusieurs domaines, chaque domaine a besoin de la sienne, alors que l’application TOTP fonctionne partout.
- Si le contrôle du second facteur tombe en panne, Sentinel laisse le back-office accessible et enregistre l’incident, plutôt que de bloquer toute l’équipe.
Pour réduire encore la surface d’attaque, combinez la double authentification avec le contrôle d’accès au back-office par IP, lui aussi gratuit.