Le risque : trop de requêtes pour une seule boutique
Un flood de requêtes, un scraping agressif ou des robots trop insistants peuvent saturer une boutique PrestaShop. Chaque requête démarre PrestaShop et interroge la base de données. Quand elles s’accumulent, la boutique ralentit ou ne répond plus, et ce sont les vrais clients qui ne peuvent plus commander.
Ce que fait Sentinel
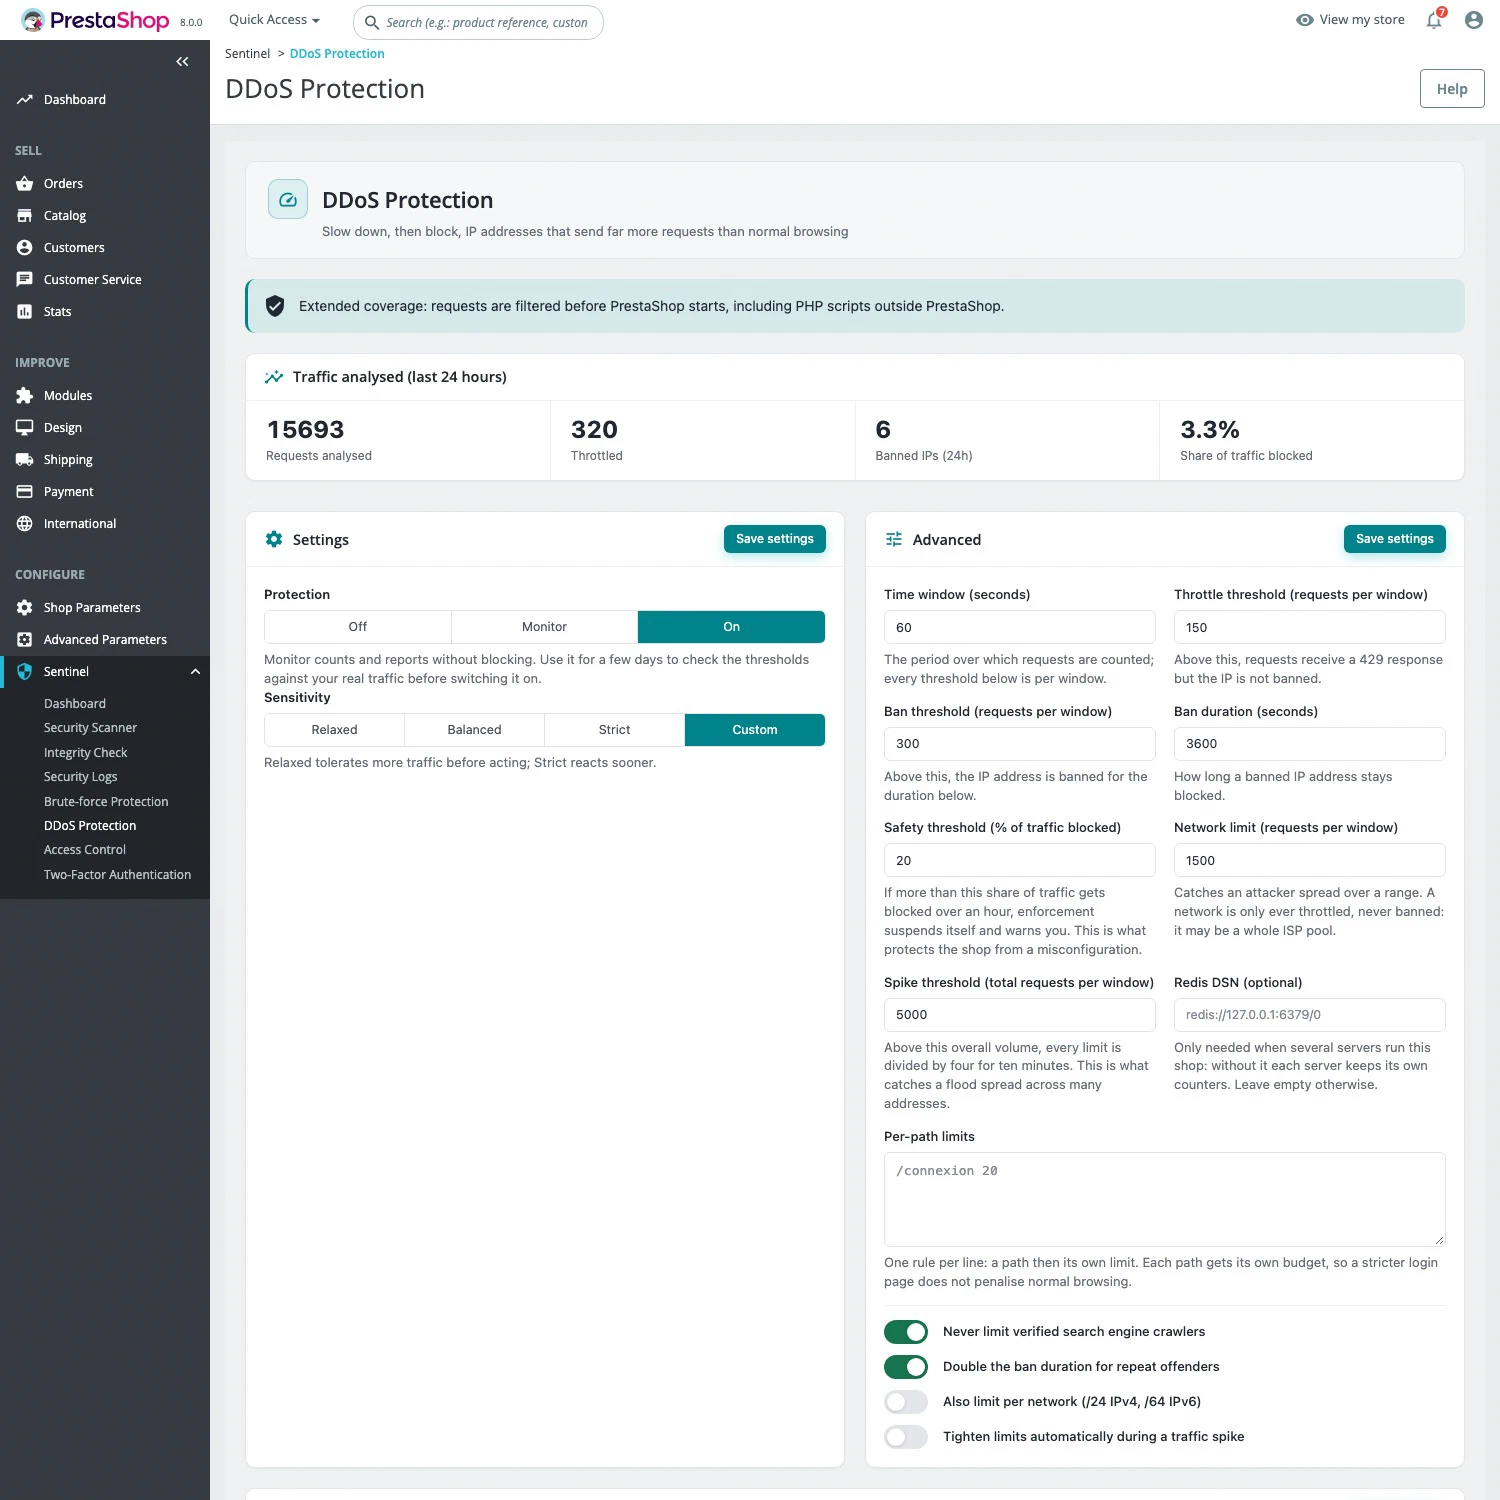
Sentinel compte les requêtes de chaque adresse IP sur une fenêtre glissante :
- Ralentissement : au-delà d’un premier seuil, l’adresse reçoit une réponse HTTP 429 qui lui indique quand réessayer. Elle n’est pas bannie.
- Bannissement : au-delà d’un second seuil, l’adresse est bannie pour une durée limitée.
- Récidive : en cas de récidive, la durée du ban augmente progressivement, jusqu’à 24 heures au plus. Les bans expirent d’eux-mêmes.
Le réglage courant tient en deux choix : le mode (Désactivé, Surveillance ou Activé) et la sensibilité (Souple, Équilibré par défaut, Strict ou Personnalisé). Des options avancées ajoutent une limite par réseau, qui ralentit sans jamais bannir, des limites propres à certains chemins comme la page de connexion, et un resserrement automatique lors d’un pic de trafic.
Ne sont jamais limités : les IP de confiance, les employés connectés au back-office, les robots d’indexation vérifiés et les URL exclues. Si une trop grande part du trafic est bloquée sur une heure, Sentinel suspend le blocage de lui-même et affiche un avertissement, pour qu’un proxy mal déclaré ne coupe pas toute la boutique.
Avec la couverture étendue (Auto Prepend), la décision est prise avant le démarrage de PrestaShop : environ 0,2 ms, contre environ 130 ms pour démarrer PrestaShop.
Free ou Pro ?
L’anti-DDoS applicatif est réservé à Sentinel Pro, à 29,90 € HT par mois et par installation, sans engagement. La version Free ne limite pas les requêtes. La liste des IP de confiance, elle, se modifie dans les deux éditions.
Mise en place
- Installez Sentinel et activez Pro.
- Dans Sentinel > Configuration, onglet Général, déclarez votre proxy ou CDN et vos IP de confiance.
- Dans l’onglet DDoS, choisissez le mode Surveillance et la sensibilité Équilibré.
- Après quelques jours, consultez Sentinel > Protection DDoS : requêtes analysées, ralenties, IP bannies et part du trafic bloquée.
- Passez la protection sur Activé, et installez la couverture étendue si votre hébergement le permet.
Un visiteur bloqué par erreur se débloque depuis la liste des bans, ou avec sentinel:rate-limit reset suivi de son adresse.
Limites
- Protection applicative. Une attaque volumétrique au niveau du réseau sature le serveur avant que PHP ne s’exécute : aucun module ne peut y répondre. Elle relève de votre hébergeur ou de votre fournisseur réseau.
- Comptage par adresse. Les visiteurs d’une même entreprise ou d’un même opérateur mobile peuvent partager une adresse ; c’est pourquoi les seuils par défaut sont larges.
- Compteurs locaux. Si plusieurs serveurs font tourner la même boutique, chacun tient ses propres compteurs.
- Sans couverture étendue, chaque requête bloquée coûte encore un démarrage de PrestaShop.
Pour les essais répétés de mots de passe sur le back-office, voir l’anti-brute-force ; pour les requêtes malveillantes, le pare-feu applicatif.