Le risque : une page de connexion ouverte à tous
Sans protection, la page de connexion du back-office PrestaShop répond à n’importe quelle adresse sur Internet. Un robot peut y essayer des mots de passe en boucle : c’est l’attaque par brute force. Un compte employé au mot de passe faible suffit alors à donner l’accès aux commandes, aux clients et aux modules de la boutique.
Filtrage par adresse IP (Free)
Sentinel Free réserve le back-office à une liste d’adresses autorisées : adresses IPv4, IPv6 ou plages CIDR (un bloc d’adresses, par exemple celles d’un bureau), chacune avec un commentaire facultatif.
- L’adresse est vérifiée à chaque requête du back-office, page de connexion comprise, avant toute exécution. Des identifiants envoyés depuis une adresse refusée ne sont même pas examinés.
- Un visiteur non autorisé est redirigé vers la page 404 de la boutique : pas de formulaire, pas de message d’erreur, rien n’indique qu’un back-office existe à cette adresse.
- Chaque accès bloqué est inscrit dans les journaux de sécurité, avec l’adresse IP, l’URL demandée et le navigateur.
- La boutique n’est jamais concernée : les clients naviguent et commandent normalement.
Des garde-fous évitent de vous enfermer dehors : Sentinel refuse d’enregistrer une liste active qui ne contient pas votre adresse actuelle, une liste vide ne bloque personne, et la ligne de commande n’est jamais bloquée. Le même onglet propose une règle gratuite qui désactive les comptes employés inutilisés depuis un nombre de jours choisi (90 par défaut), sans jamais supprimer de compte.
Anti-brute-force (Pro)
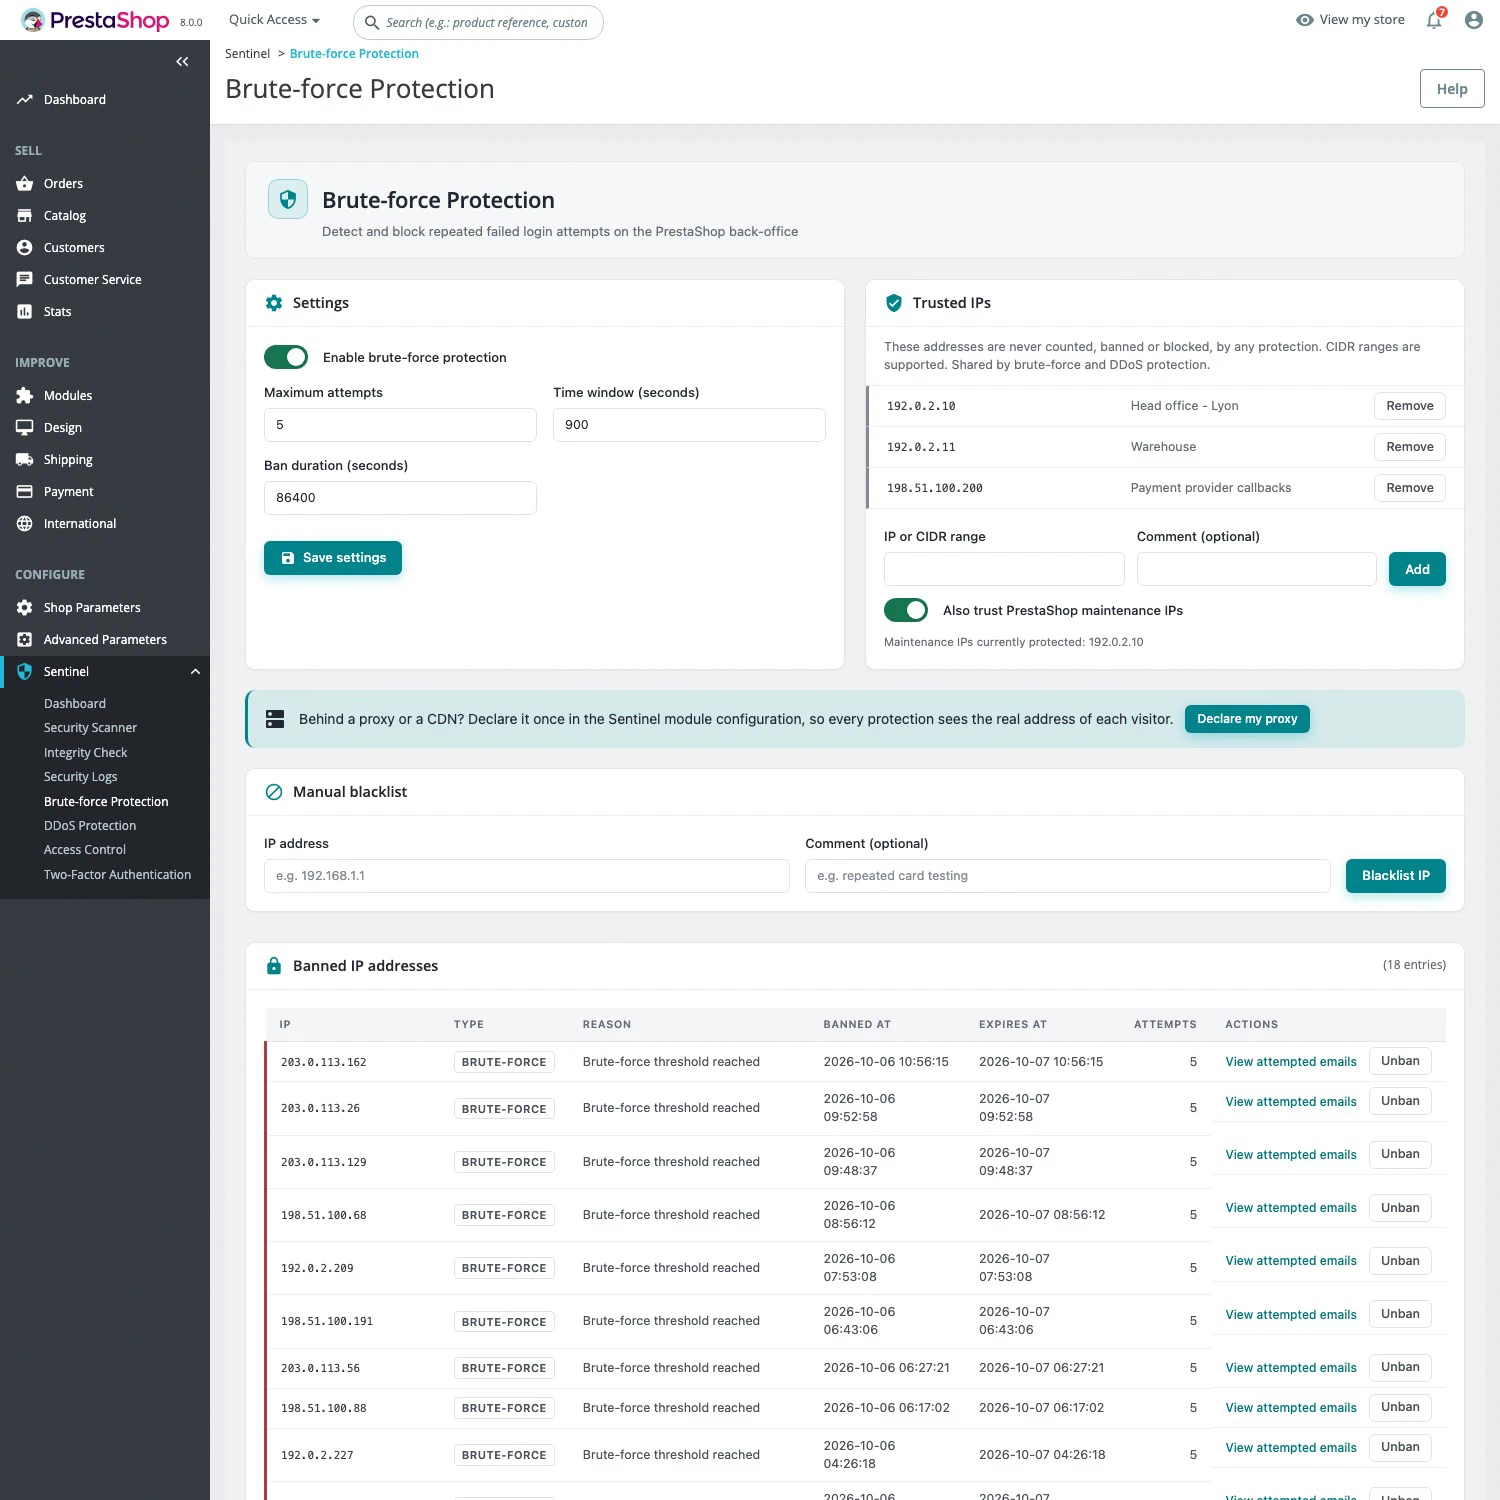
Sentinel Pro compte les échecs de connexion au back-office par adresse IP. Au-delà d’un seuil sur une période donnée, l’adresse est bannie : par défaut, 5 échecs en 15 minutes valent un bannissement d’une heure. Une adresse bannie reçoit une erreur 403 sur tout le back-office, tandis que la boutique reste accessible. Les bannissements expirent d’eux-mêmes.
La page Sentinel > Protection brute-force liste les bannissements en cours, permet de lever un bannissement en un clic et montre les adresses e-mail essayées depuis chaque IP. Une liste noire bannit une adresse de façon permanente. Les IP de confiance, partagées avec l’anti-DDoS et le pare-feu applicatif, ne sont jamais comptées ni bannies.
Mise en place
- Si la boutique est derrière Cloudflare, un CDN ou un reverse proxy, déclarez-le d’abord dans Sentinel > Configuration, onglet Général.
- Dans l’onglet Contrôle d’accès, ajoutez vos adresses avec Ajouter mon IP actuelle, activez la liste blanche et enregistrez.
- Avec Pro, ajustez le seuil, la période et la durée dans l’onglet Brute force, et ajoutez vos adresses fixes aux IP de confiance.
Ce que ces protections ne remplacent pas
Le filtrage par IP suppose des adresses stables : avec une IP qui change, utilisez une plage CIDR ou un VPN à adresse fixe. L’anti-brute-force freine les essais de mots de passe, mais ne rend pas un mot de passe faible sûr. Pour protéger les comptes eux-mêmes, activez la double authentification, gratuite elle aussi. Le détail des éditions est sur la page Free ou Pro : Pro coûte 29,90 € HT par mois et par installation, sans engagement.